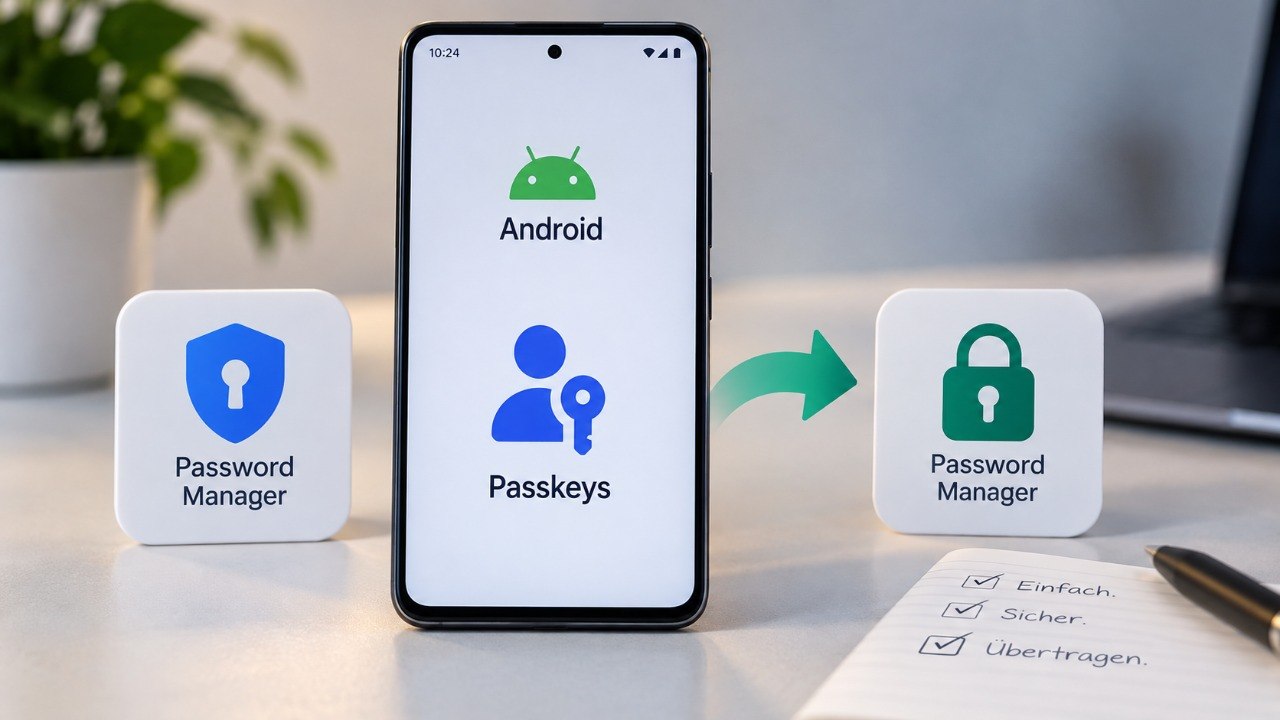
Passkeys auf Android lassen sich seit September 2026 direkt von einem unterstützten Passwortmanager in einen anderen übertragen. Google hat am 10. September eine neue Android-Funktion freigeschaltet, die Passwörter und Passkeys zwischen kompatiblen Diensten verschiebt, ohne dass Nutzer ihre Zugangsdaten zuerst als unverschlüsselte Datei exportieren oder für jedes Konto einen neuen Passkey erzeugen müssen. Zum Start unterstützt Google die Übertragung mit Google Password Manager, 1Password, Bitwarden Password Manager und Dashlane; weitere Anbieter sollen folgen. Die Funktion ist laut Google mit Geräten ab Android 8 kompatibel, wie die Redaktion von Techify.de.
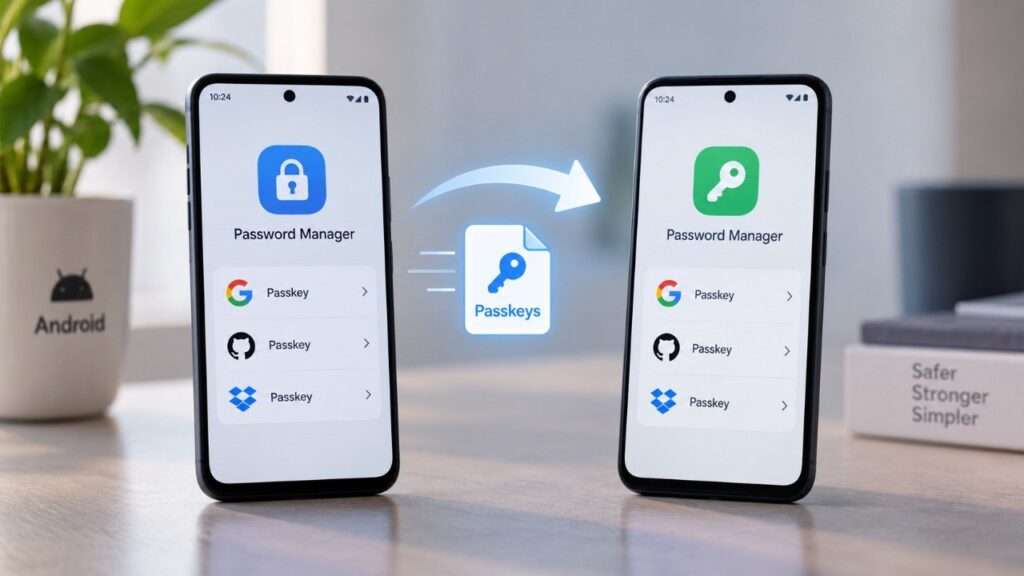
Damit fällt eine der bislang größten praktischen Hürden beim Wechsel des Passwortmanagers weg. Während klassische Passwörter schon länger über CSV-Dateien exportiert werden konnten, waren synchronisierte Passkeys wesentlich stärker an das jeweilige Ökosystem ihres Credential Providers gebunden. Android übernimmt nun die Vermittlung zwischen altem und neuem Manager: Der neue Dienst startet den Import, Android erkennt kompatible Anbieter auf dem Gerät, der bisherige Manager fordert die Freigabe an und anschließend werden die ausgewählten Zugangsdaten direkt übertragen. Ein Passwortmanagerwechsel bedeutet damit nicht mehr automatisch, dass sämtliche Passkeys auf den jeweiligen Websites neu registriert werden müssen.
„You can now easily move your passkeys directly between password managers.“
— Google, Android-Blog, 10. September 2026.
Passkeys auf Android: Was Google beim Wechsel des Passwortmanagers geändert hat
Der entscheidende Unterschied zur bisherigen Migration liegt nicht nur in einem bequemeren Menü. Android erhält eine definierte Rolle als Vermittler zwischen zwei Credential Providern. Der Nutzer beginnt den Vorgang im neuen Passwortmanager und wählt dort den Import beziehungsweise das Kopieren vorhandener Passwörter und Passkeys.
Danach übernimmt Android den Systemdialog, erkennt geeignete installierte Passwortmanager und führt den Nutzer zum bisherigen Anbieter zurück, damit dieser die Freigabe bestätigen kann. Erst nach dieser Autorisierung werden die ausgewählten Daten übertragen.
Google beschreibt den Vorgang ausdrücklich als direkten Transfer zwischen den Anwendungen. Eine zwischengespeicherte CSV-Datei ist für diese neue Methode nicht erforderlich. Das ist vor allem bei Passwörtern relevant, weil klassische CSV-Exporte die Zugangsdaten im Klartext enthalten können.
Bleibt eine solche Datei nach dem Import auf dem Gerät liegen, kann grundsätzlich jeder mit entsprechendem Dateizugriff die darin gespeicherten Benutzernamen und Passwörter lesen.
Google warnt deshalb bei seinem weiterhin verfügbaren CSV-Verfahren ausdrücklich davor, die Exportdatei anschließend auf dem Gerät zu belassen.
Der Ablauf sieht bei einem kompatiblen Manager im Kern so aus:
- Neuen Passwortmanager auf dem Android-Gerät öffnen.
- Funktion zum Importieren oder Kopieren von Zugangsdaten auswählen.
- Android zeigt die verfügbaren alten Credential Provider an.
- Gewünschten bisherigen Passwortmanager auswählen.
- Identität per Displaysperre beziehungsweise der vom Anbieter verlangten Methode bestätigen.
- Im alten Manager den Export beziehungsweise Transfer autorisieren.
- Passwörter und unterstützte Passkeys übertragen lassen.
- Im neuen Manager mehrere wichtige Konten testweise öffnen.
- Erst danach entscheiden, ob der alte Manager entfernt oder weiter genutzt werden soll.
Google spricht davon, dass der Transfer nach der Autorisierung innerhalb weniger Sekunden erfolgen kann. Die tatsächliche Dauer hängt jedoch unter anderem von Zahl und Art der gespeicherten Anmeldedaten sowie der Implementierung des jeweiligen Passwortmanagers ab.
Welche Passwortmanager unterstützen den direkten Passkey-Transfer?
Zum offiziellen Start am 10. September 2026 nennt Google vier Anbieter beziehungsweise Produkte. Das bedeutet nicht, dass jeder andere Passwortmanager grundsätzlich inkompatibel bleiben wird. Google kündigt ausdrücklich weitere Partner an.
| Passwortmanager | Direkter Android-Transfer laut Google | Passkeys einbezogen |
|---|---|---|
| Google Password Manager | Ja | Ja |
| 1Password | Ja | Ja |
| Bitwarden Password Manager | Ja | Ja |
| Dashlane | Ja | Ja |
| Andere Anbieter | Anbieterabhängig / weitere sollen folgen | Anbieterabhängig |
Die Unterstützung muss auf beiden Seiten vorhanden sein. Ein Passwortmanager kann also grundsätzlich Passkeys speichern und dennoch noch nicht am neuen Android-Transfer teilnehmen.
Auch App-Version, Betriebssystem und Rollout können relevant sein. Wer die Importoption noch nicht sieht, sollte deshalb zunächst Android-Komponenten und die beteiligten Passwortmanager aktualisieren, statt vorhandene Passkeys zu löschen.
Was mit einem Passkey technisch passiert
Ein Passkey ist kein Passwort, das lediglich automatisch ausgefüllt wird. Bei der Registrierung erzeugt das System ein kryptografisches Schlüsselpaar. Der jeweilige Dienst erhält den öffentlichen Schlüssel, während der private Schlüssel beim Nutzer beziehungsweise dessen Credential Provider verbleibt.
Bei einer späteren Anmeldung signiert der private Schlüssel eine vom Dienst gestellte kryptografische Herausforderung; der Server überprüft diese Signatur mit dem registrierten öffentlichen Schlüssel.
Genau diese Architektur macht Passkeys weitgehend resistent gegen klassisches Phishing. Der Schlüssel ist an den jeweiligen Dienst beziehungsweise dessen Domain gebunden und wird nicht wie ein Passwort in ein beliebiges Formular eingetippt.
Auch biometrische Daten wie Fingerabdruck oder Gesicht müssen nicht an die Website übertragen werden. Sie dienen lokal dazu, den Zugriff auf den gespeicherten Schlüssel freizugeben.
„Every passkey is unique and bound to the online service domain.“
— FIDO Alliance, Beschreibung der FIDO-Authentifizierung.
Auf Android übernimmt Credential Manager die gemeinsame Schnittstelle für verschiedene Anmeldeverfahren. Dazu gehören unter anderem Passkeys, Benutzername und Passwort sowie föderierte Logins.
Seit Android 14 existieren zudem Plattform-APIs, über die Drittanbieter ihre eigenen Credential-Provider-Lösungen integrieren können. Die Android-Dokumentation beschreibt ausdrücklich, dass das System Anmeldedaten aus mehreren auf dem Gerät eingerichteten Credential Providern zusammenführen kann.
Der private Schlüssel liegt nicht beim Onlinedienst
Diese Trennung ist für den Passwortmanagerwechsel entscheidend. Ein Webdienst besitzt nicht einfach eine Kopie des Passkeys, die auf Wunsch erneut heruntergeladen werden könnte. Auf dem Server befindet sich der zur Prüfung benötigte öffentliche Teil.
Der Credential Provider verwaltet dagegen den privaten Schlüssel sowie zugehörige Informationen wie Benutzername und Anzeigename.
Android weist in seiner Entwicklerdokumentation darauf hin, dass dadurch Inkonsistenzen entstehen können: Ein Passkey kann beispielsweise noch im Passwortmanager angezeigt werden, obwohl der Dienst ihn serverseitig bereits entfernt hat.
Daraus folgt für einen Umzug eine wichtige Regel: Die bloße Zahl der übertragenen Einträge beweist noch nicht, dass jeder einzelne Passkey beim zugehörigen Dienst weiterhin gültig ist.
Warum der alte Passwortmanager Android nicht mehr so stark bindet
Bisher war der Wechsel eines Passwortmanagers zweigeteilt. Herkömmliche Passwörter konnten häufig exportiert werden, allerdings oftmals über Dateien. Bei synchronisierten Passkeys fehlte dagegen lange ein standardisierter, komfortabler Transfer zwischen unterschiedlichen Providern.
Google beschreibt die bisherige Situation deutlich: Passkeys konnten nicht einfach zwischen Passwortmanagern übertragen werden. Wer den Anbieter wechseln wollte, musste entsprechende Schlüssel deshalb vielfach auf einzelnen Websites und in Apps neu erstellen.
Das ändert sich mit dem neuen Android-Verfahren. Der Nutzer muss einen bestehenden Passkey nicht allein deshalb aufgeben, weil er von einem unterstützten Manager zu einem anderen wechselt.
Die Unterschiede lassen sich so zusammenfassen:
| Vorgang | Bisher häufig nötig | Neuer Android-Transfer |
|---|---|---|
| Passwörter übertragen | CSV-Export oder proprietärer Import | Direkter App-zu-App-Transfer möglich |
| Passkeys übertragen | Häufig neu anlegen | Direkter Transfer bei unterstützten Providern |
| Klartextdatei erzeugen | Bei CSV möglich | Nicht erforderlich |
| Android vermittelt den Vorgang | Nein | Ja |
| Alter Provider bestätigt Export | Anbieterabhängig | Bestandteil des neuen Ablaufs |
| Displaysperre erforderlich | Anbieterabhängig | Bei Google Import/Export erforderlich |
Google Password Manager verlangt für das direkte Importieren eine eingerichtete Displaysperre. Möglich sind laut Google beispielsweise PIN, Muster oder Fingerabdruck. Bei Passkeys kann zusätzlich ein Recovery Key verlangt werden, wenn der Quellmanager einen solchen Mechanismus verwendet.
Wer Passkeys grundsätzlich von gewöhnlichen gespeicherten Kennwörtern unterscheiden möchte, findet dazu auch den praktischen Fall, wie sich Passkeys nach einer Änderung der Windows-PIN verhalten und wann ein Schlüssel neu eingerichtet werden muss.
Dort wird deutlich, warum Speicherort, Gerätesperre und der eigentliche Onlineaccount getrennt betrachtet werden müssen.
Passkeys übertragen bedeutet nicht automatisch: alten Manager sofort löschen
Nach einem erfolgreichen Transfer sollte der bisherige Passwortmanager nicht unmittelbar deinstalliert und sein Tresor nicht ungeprüft gelöscht werden. Google beschreibt den Vorgang als Import, Kopie beziehungsweise Transfer zwischen Providern.
Daraus sollte nicht abgeleitet werden, dass jeder Quellanbieter alle ursprünglichen Datensätze automatisch entfernt. Auch die FIDO-Spezifikation für Credential Exchange behandelt die Vernichtung der Zugangsdaten beim Quellanbieter ausdrücklich nicht als Bestandteil ihres Transferprotokolls.
Praktisch bedeutet das: Zuerst muss geprüft werden, ob der neue Manager die benötigten Zugangsdaten tatsächlich erhalten hat.
Eine sinnvolle Kontrolle umfasst mindestens:
- primäre E-Mail-Adresse;
- Google-, Microsoft- oder Apple-Konto;
- Banking- und Zahlungsdienste, soweit dort Passkeys verwendet werden;
- soziale Netzwerke;
- Cloud-Speicher;
- berufliche Accounts;
- Shops mit gespeicherten Zahlungsinformationen;
- Entwicklerkonten und Administrationszugänge;
- Konten, für die kein einfaches Passwort-Recovery existiert.
Anschließend sollte mindestens ein Login pro besonders wichtigem Dienst durchgeführt werden. Funktioniert der Passkey dort aus dem neuen Passwortmanager, ist das ein wesentlich zuverlässigerer Test als die bloße Anzeige des Eintrags im Tresor.
Wer parallel alte oder kompromittierte Kennwörter bereinigt, kann außerdem die Schritte aus dem Beitrag zum Prüfen gestohlener Browser-Passwörter und zum anschließenden Absichern betroffener Konten nutzen.
Ein Passwortmanagerwechsel ersetzt nicht das Ändern eines bereits kompromittierten Passworts.
Warum der neue Transfer sicherer ist als der klassische CSV-Umzug
CSV-Dateien sind technisch einfach und deshalb weit verbreitet. Gerade diese Einfachheit ist bei Passwortdaten jedoch ein Risiko.
Google Password Manager erlaubt den CSV-Import weiterhin und nennt dafür konkrete Grenzen: Pro Import können bis zu 3.000 Passwörter verarbeitet werden, im Google-Konto lassen sich laut aktueller Hilfeseite bis zu 10.000 Passwörter speichern.
Nach dem Import soll die CSV-Datei gelöscht werden, da sie andernfalls von Personen mit Zugriff auf das Gerät geöffnet werden kann.
Der neue Android-Transfer verfolgt einen anderen Ansatz: Die Übergabe wird zwischen Credential Providern koordiniert. Der Nutzer authentifiziert sich und autorisiert den Vorgang, statt eine Klartextdatei manuell zwischen Apps zu verschieben.
„No file downloads required.“
— Google zur neuen Android-Migration von Passwörtern und Passkeys, 10. September 2026.
Das bedeutet nicht, dass jeder Passwortmanager automatisch gleich sicher ist. Nutzer übertragen mit ihrem Tresor schließlich sehr sensible Daten an einen neuen Anbieter. Google weist deshalb ausdrücklich darauf hin, nur Passwortmanager zu verwenden, denen man vertraut.
Vor einem Wechsel sollten mindestens folgende Punkte geprüft werden:
- Unterstützt der neue Anbieter Passkeys vollständig?
- Funktioniert die Synchronisierung auf den benötigten Betriebssystemen?
- Welche Methode schützt den Tresor selbst?
- Gibt es einen Recovery Key oder eine andere Wiederherstellung?
- Wird Ende-zu-Ende-Verschlüsselung angeboten?
- Welche Browser werden unterstützt?
- Können Passkeys auch auf Windows, macOS oder iOS verwendet werden?
- Wie funktioniert die Wiederherstellung bei Verlust aller Geräte?
- Lassen sich Daten später wieder exportieren?
- Unterstützt der Anbieter den neuen Android-Transfer bereits?
Was bei einem Smartphone-Wechsel anders ist als beim Passwortmanagerwechsel
Ein neues Smartphone und ein neuer Passwortmanager sind zwei unterschiedliche Migrationsfälle. Wer lediglich ein neues Android-Gerät einrichtet und denselben synchronisierenden Credential Provider weiterverwendet, benötigt nicht zwingend den neuen Provider-zu-Provider-Transfer.
Google Password Manager synchronisiert Passkeys innerhalb seines eigenen Systems. Google erklärt, dass die privaten Schlüssel bei der Sicherung Ende-zu-Ende verschlüsselt gespeichert werden.
Seit 2024 können Passkeys des Google Password Managers außerdem über mehrere Plattformen synchronisiert werden; für die Wiederherstellung auf neuen Geräten dient unter anderem der Google Password Manager PIN oder die Bildschirmsperre eines vorhandenen Android-Geräts.
Beim Wechsel zu einem anderen Passwortmanager muss dagegen ein Credential Provider seine Daten an einen anderen Provider übergeben. Genau dieses Problem adressiert die neue Android-Funktion.
Das lässt sich an drei Szenarien zeigen:
| Situation | Was normalerweise gebraucht wird |
|---|---|
| Neues Android, gleicher Passwortmanager | Synchronisierung/Wiederherstellung des bisherigen Managers |
| Gleiches Android, neuer Passwortmanager | Neuer direkter Credential-Transfer |
| Neues Android und neuer Passwortmanager | Erst sichere Wiederherstellung beziehungsweise direkter Transfer je nach Anbieter |
Wer nach einem Gerätewechsel plötzlich immer wieder Google-Anmeldungen erhält, sollte außerdem nicht automatisch den Passkey verantwortlich machen.
Passwort, Passkey und bestehende Browsersitzung sind unterschiedliche Ebenen. Eine getrennte Diagnose zeigt der Ratgeber zu wiederholten Google-Konto-Abmeldungen und den möglichen Ursachen bei Cookies, Sitzungen und Sicherheitsprüfungen.
FIDO arbeitet an einem offenen Standard für den Credential-Wechsel
Die Android-Funktion steht nicht isoliert. Die FIDO Alliance arbeitet seit mehreren Jahren an Spezifikationen für den Austausch von Anmeldedaten zwischen Credential Providern.
Das Credential Exchange Format, kurz CXF, definiert eine Struktur, in der Anmeldedaten zwischen Anwendungen beschrieben und übertragen beziehungsweise referenziert werden können.
Dazu zählen ausdrücklich nicht nur Passwörter, sondern auch Passkeys und weitere Credential-Typen. Das ergänzende Credential Exchange Protocol soll wiederum festlegen, wie solche Daten sicher von einem Provider zu einem anderen übertragen werden.
Nach dem aktuellen Stand führt die FIDO Alliance CXF 1.0 als Proposed Standard. Das Credential Exchange Protocol befindet sich dagegen weiterhin im Working-Draft-Stadium.
Technisch ist diese Entwicklung relevant, weil Passwortmanager bislang häufig eigene Exportformate und proprietäre Migrationswege verwendeten. Ein gemeinsames Format soll die Abhängigkeit von einzelnen Ökosystemen reduzieren und gleichzeitig vermeiden, dass Zugangsdaten für einen Wechsel in unsichere Zwischenformate geschrieben werden müssen.
Der strategisch wichtige Punkt ist deshalb nicht nur, dass Android einen neuen Importdialog erhalten hat. Passkeys entwickeln sich von einer stark providergebundenen Komfortfunktion zunehmend zu übertragbaren digitalen Zugangsdaten.
Was Nutzer vor dem Wechsel konkret erledigen sollten
Ein sauberer Wechsel beginnt nicht mit dem Löschen des alten Passwortmanagers, sondern mit einer Bestandsaufnahme.
Zuerst sollte der alte Manager vollständig synchronisiert sein. Danach sollte der Nutzer prüfen, ob besonders wichtige Konten zusätzliche Recovery-Möglichkeiten besitzen.
Dazu gehören Backup-Codes, eine zweite E-Mail-Adresse, ein zweiter Passkey, ein Hardware-Sicherheitsschlüssel oder eine andere vom jeweiligen Dienst angebotene Wiederherstellungsmethode.
Danach kann die Migration gestartet werden.
Eine praktische Reihenfolge:
- beide Passwortmanager aktualisieren;
- Android-Systemupdates installieren;
- sichere Displaysperre aktivieren;
- alten Tresor vollständig synchronisieren;
- Recovery Key des bisherigen Managers bereithalten;
- Import im neuen Manager beginnen;
- Android-Transfer autorisieren;
- Zahl der übertragenen Einträge kontrollieren;
- wichtige Passkeys einzeln testen;
- Recovery-Daten des neuen Managers sicher hinterlegen;
- alten Manager zunächst noch nicht löschen;
- erst nach erfolgreicher Kontrolle Standard-Autofill und Credential Provider umstellen.
Auch das Sicherheitsniveau des Android-Geräts selbst bleibt relevant. Ein Passwortmanager kann eine ungepatchte Betriebssystemkomponente nicht ersetzen.
Das im September 2026 veröffentlichte Android-Sicherheitsbulletin enthält beispielsweise mehrere kritische Schwachstellen; der entsprechende Überblick erklärt, wie sich das Android-Sicherheitspatchlevel vom September 2026 direkt auf dem Smartphone prüfen lässt.
Welche Grenzen trotz der Neuerung bleiben
Der direkte Transfer löst nicht jedes Passkey-Problem.
Erstens muss der betreffende Passwortmanager die Funktion unterstützen. Googles Startliste umfasst vier Lösungen, nicht den gesamten Markt. Zweitens können gerätegebundene Passkeys anderen Regeln unterliegen als synchronisierte Passkeys.
FIDO unterscheidet ausdrücklich zwischen synchronisierten Passkeys und solchen, die an ein einzelnes Gerät beziehungsweise einen Hardware-Authenticator gebunden bleiben.
Drittens kann der jeweilige Onlinedienst zusätzliche Sicherheitsrichtlinien anwenden. Ein erfolgreich migrierter Datensatz bedeutet daher nicht, dass jede bestehende Anmeldung oder jeder Account-Recovery-Prozess unverändert bleibt.
Viertens sollte ein Nutzer nicht davon ausgehen, dass die Löschung des alten Managers automatisch alle dort gespeicherten Kopien beseitigt. Wer den bisherigen Dienst vollständig verlassen möchte, muss nach erfolgreicher Migration die Lösch- und Kontoeinstellungen des jeweiligen Providers prüfen.
Schließlich ist ein Passkey kein Ersatz für jede Form der Kontowiederherstellung. Besonders bei zentralen Konten ist es sinnvoll, mehr als einen vertrauenswürdigen Zugangspfad zu besitzen.
Fragen und Antworten zum Wechsel von Passkeys auf Android
Kann ich Passkeys auf Android jetzt in einen anderen Passwortmanager übertragen?
Ja, wenn Quell- und Zielmanager den neuen Android-Transfer unterstützen. Google nennt zum Start Google Password Manager, 1Password, Bitwarden Password Manager und Dashlane. Weitere Anbieter sollen folgen.
Ab welcher Android-Version funktioniert die neue Übertragung?
Google nennt Android 8 oder neuer als Voraussetzung für die neue Transfererfahrung. Einzelne Funktionen eines Passwortmanagers können jedoch zusätzliche Anforderungen haben.
Muss ich meine Passkeys nach dem Wechsel auf jeder Website neu erstellen?
Bei einem unterstützten direkten Transfer grundsätzlich nicht allein wegen des Managerwechsels. Genau darin liegt der wesentliche Unterschied zum früheren Verfahren. Nach der Migration sollte allerdings geprüft werden, ob wichtige Passkeys beim jeweiligen Dienst tatsächlich funktionieren.
Werden die Passkeys im alten Passwortmanager automatisch gelöscht?
Darauf sollte man sich nicht verlassen. Die aktuellen Beschreibungen konzentrieren sich auf Import, Export und Transfer. Auch die FIDO-Spezifikation behandelt die anschließende Vernichtung von Credentials beim Quellanbieter nicht als Bestandteil des Transferprotokolls.
Muss ich für den Wechsel noch eine CSV-Datei herunterladen?
Für den neuen direkten Android-Transfer zwischen unterstützten Passwortmanagern nicht. Der klassische CSV-Import für Passwörter bleibt bei Google Password Manager zusätzlich verfügbar. CSV-Dateien sollten nach einem solchen Import gelöscht werden, weil sie Passwörter lesbar enthalten können.
Was sollte ich tun, bevor ich den alten Passwortmanager entferne?
Mehrere wichtige Accounts mit dem neuen Manager testen, Recovery-Codes beziehungsweise Recovery Keys sichern und kontrollieren, ob alle benötigten Passkeys vorhanden sind. Erst danach sollte der bisherige Passwortmanager deaktiviert, dessen Standard-Autofill abgeschaltet oder das Konto gegebenenfalls gelöscht werden.
Der Wechsel des Passwortmanagers ist auf Android damit erstmals deutlich weniger mit dem Risiko verbunden, ein bestehendes Passkey-Setup vollständig neu aufbauen zu müssen. Seit dem 10. September 2026 kann Android die direkte Übertragung zwischen kompatiblen Credential Providern koordinieren, ohne dass eine Klartextdatei als Zwischenstation erforderlich ist. Google Password Manager, 1Password, Bitwarden und Dashlane unterstützen das Verfahren bereits; weitere Anbieter sollen folgen. Für Nutzer bleibt die wichtigste Regel dennoch dieselbe: erst übertragen, dann die entscheidenden Konten testen und erst danach den alten Tresor aufgeben.
Sie können dies und weitere nützliche Informationen auf unserer Website nachlesen. Wir empfehlen Ihnen außerdem die Lektüre folgender Artikel: Chrome 153 schließt erneut kritische Sicherheitslücken: Diese Version sollte jetzt installiert sein