Chrome 153 erhält nur wenige Tage nach mehreren vorherigen Sicherheitsaktualisierungen ein weiteres wichtiges Update. Google hat am 17. September 2026 den Stable Channel auf Version 153.0.8010.52 beziehungsweise 153.0.8010.53 angehoben und damit 16 Sicherheitslücken geschlossen. Zwei davon stuft das Unternehmen als „Critical“ ein. Wie die Redaktion von Techify.de berichtet, betrifft das Update Windows, macOS und Linux und wird schrittweise an Nutzer verteilt.
Auf Windows und macOS lautet der aktuelle Stable-Build nach Angaben von Google 153.0.8010.52 beziehungsweise 153.0.8010.53, auf Linux 153.0.8010.52. Auch für Android wurde am 17. September Chrome 153.0.8010.52 veröffentlicht. Google weist darauf hin, dass Android-Versionen grundsätzlich dieselben Sicherheitskorrekturen wie die entsprechenden Desktop-Versionen enthalten, sofern beim jeweiligen Release nichts anderes angegeben wird.
Zwei Schwachstellen erhalten die höchste Einstufung „Critical“
Im Zentrum des neuen Updates stehen zwei Sicherheitsprobleme, die Google als kritisch bewertet. Das erste trägt die Kennung CVE-2026-93374 und betrifft Dawn, die von Chromium verwendete Implementierung rund um WebGPU. Google beschreibt den Fehler als „Use after free“. Entdeckt und gemeldet wurde die Schwachstelle laut Release-Mitteilung bereits am 8. April 2026 durch den Sicherheitsforscher Florian Schweitzer.
Die zweite kritische Schwachstelle ist CVE-2026-93372. Dabei handelt es sich laut Google um einen Buffer Overflow in WebGL. Der Fehler wurde intern von Google gefunden und am 17. August 2026 gemeldet.
“Critical CVE-2026-93374: Use after free in Dawn.”
(Google Chrome Release Team, Stable-Channel-Mitteilung vom 17. September 2026)
“Critical CVE-2026-93372: Buffer overflow in WebGL.”
(Google Chrome Release Team, Stable-Channel-Mitteilung vom 17. September 2026)
Beide Sicherheitslücken befinden sich damit in Komponenten, die bei der Verarbeitung moderner Webinhalte eine Rolle spielen.
Neben den beiden kritischen Problemen beseitigt Chrome 153 mehrere Schwachstellen mit der Einstufung „High“. Dazu gehören Fehler in Tracing, PDFium, Skia, Extensions, ORB sowie der JavaScript-Engine V8.
Zu den wichtigsten von Google veröffentlichten CVEs gehören:
- CVE-2026-93374 – Critical: Use after free in Dawn
- CVE-2026-93372 – Critical: Buffer overflow in WebGL
- CVE-2026-93375 – High: Incorrect reference resolution in Tracing
- CVE-2026-93382 – High: Use after free in PDFium
- CVE-2026-93387 – High: Improper state validation in Skia
- CVE-2026-93373 – High: Use after free in Extensions
- CVE-2026-93381 – High: Buffer overflow in PDFium
- CVE-2026-93379 – High: Incorrect authorization in ORB
- CVE-2026-93377 – High: Type confusion in V8.
Damit betreffen mehrere der behobenen Fehler Speicherverwaltung und Speicherzugriffe. Sowohl „Use after free“ als auch Buffer Overflows und Type Confusion gehören zu Fehlerklassen, die bei Browsern entsprechend hoch priorisiert werden, weil Webinhalte kontinuierlich mit komplexen Browserkomponenten interagieren.
Insgesamt 16 Sicherheitskorrekturen im Update
Google nennt für das Update vom 17. September insgesamt 16 Security Fixes. Neben zwei kritischen und mehreren hoch eingestuften Schwachstellen enthält die Liste auch Probleme mittlerer und niedriger Priorität.
“This update includes 16 security fixes.”
(Google Chrome Release Team, Mitteilung zum Stable Channel vom 17. September 2026)
Unter den mittelschweren Fehlern nennt Google unter anderem eine Race Condition im Dateisystem, eine Server-Side-Request-Forgery-Problematik im Omnibox-Bereich, Informationslecks sowie Fehler bei Berechtigungsprüfungen und Speicherzugriffen. Eine weitere Schwachstelle betrifft die Darstellung bei Web-App-Installationen und wird als „Low“ eingestuft.
Google veröffentlicht bei neuen Chrome-Sicherheitsupdates häufig zunächst nur begrenzte technische Einzelheiten zu einzelnen Fehlern. Die Zugriffe auf Bug-Einträge können eingeschränkt bleiben, bis ein großer Teil der Nutzer die korrigierte Version erhalten hat. Das Unternehmen macht dieses Vorgehen auch bei Fehlern in Bibliotheken, die von anderen Softwareprojekten verwendet werden, ausdrücklich zur Regel.
Welche Chrome-Version sollte installiert sein?
Für Nutzer des normalen Stable Channels gelten nach dem Update vom 17. September folgende Versionen:
- Windows: Chrome 153.0.8010.52 oder 153.0.8010.53
- macOS: Chrome 153.0.8010.52 oder 153.0.8010.53
- Linux: Chrome 153.0.8010.52
- Android: Chrome 153.0.8010.52.
Google verteilt Updates nicht zwingend gleichzeitig an sämtliche Geräte. In der offiziellen Veröffentlichung heißt es, dass die neue Version über die folgenden Tage beziehungsweise Wochen ausgerollt wird. Deshalb kann auf einzelnen Rechnern vorübergehend noch eine ältere 153er-Version angezeigt werden.
Entscheidend ist, dass ein bereits angebotenes Update tatsächlich abgeschlossen und Chrome danach neu gestartet wird.
Chrome-Version prüfen und Update installieren
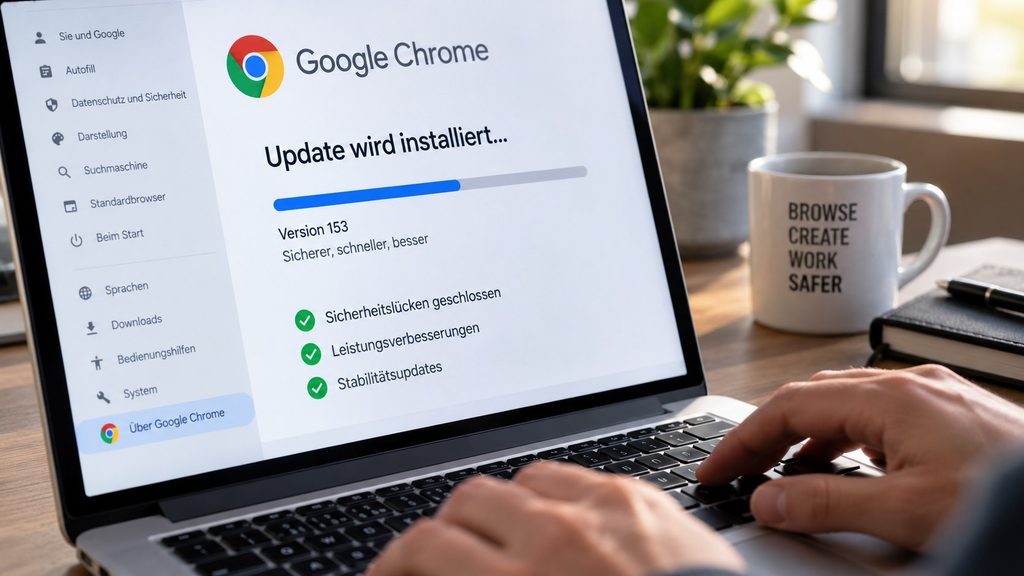
Chrome installiert Updates normalerweise im Hintergrund. Die neue Browser-Version wird jedoch erst nach dem notwendigen Neustart vollständig angewendet. Google beschreibt die Prüfung unter Windows, macOS und anderen Desktop-Systemen über das Chrome-Menü.
So lässt sich die Version kontrollieren:
- Chrome öffnen.
- Rechts oben auf das Drei-Punkte-Menü klicken.
- „Hilfe“ auswählen.
- „Über Google Chrome“ öffnen.
- Chrome sucht automatisch nach verfügbaren Aktualisierungen.
- Falls die Schaltfläche erscheint, „Neu starten“ beziehungsweise „Relaunch“ wählen.
Auf der Seite „Über Google Chrome“ wird gleichzeitig die installierte Versionsnummer angezeigt. Nach Angaben von Google ist kein zusätzlicher Update-Button vorhanden, wenn bereits die aktuell verfügbare Fassung installiert wurde.
Offene normale Tabs und Fenster werden bei einem Chrome-Neustart wiederhergestellt. Inkognito-Fenster werden dagegen nach Angaben von Google nicht erneut geöffnet. Wer den Browser nicht sofort neu startet, aktiviert das bereits heruntergeladene Update beim nächsten Neustart.
Linux-Nutzer erhalten Chrome-Aktualisierungen über den jeweiligen Paketmanager. Bei verwalteten Unternehmensrechnern können Zeitpunkt und Verteilung zusätzlich von den Vorgaben der Administratoren abhängen.
Android-Nutzer sollten ebenfalls den Play Store prüfen
Für Android hat Google am 17. September Chrome 153.0.8010.52 veröffentlicht. Die Version wird nach und nach über Google Play bereitgestellt.
Die manuelle Kontrolle erfolgt laut Google über Google Play:
- Play Store öffnen;
- Profilbild antippen;
- „Apps und Gerät verwalten“ öffnen;
- unter verfügbaren Updates nach Chrome suchen;
- „Aktualisieren“ auswählen.
Welche Version auf dem Smartphone installiert ist, lässt sich zusätzlich in Chrome über Einstellungen → „Über Chrome“ kontrollieren.
Chrome 153 wurde innerhalb weniger Tage mehrfach nachgebessert
Das Sicherheitsupdate vom 17. September folgt unmittelbar auf weitere umfangreiche Korrekturen für Chrome 153.
Die Hauptversion Chrome 153 wurde am 8. September 2026 in den Stable Channel für Windows, macOS und Linux überführt. Google nannte bei diesem Release insgesamt 230 Sicherheitskorrekturen. Die damaligen Stable-Versionen lauteten 153.0.8010.36 für Linux beziehungsweise 153.0.8010.36/.37 für Windows und Mac.
Bereits am 15. September folgte Chrome 153.0.8010.47/.48 für Windows und macOS sowie 153.0.8010.47 für Linux. Dieses Update enthielt weitere 42 Sicherheitskorrekturen. Darunter befanden sich drei von Google als kritisch eingestufte Schwachstellen: CVE-2026-91726 in WebGL, CVE-2026-91721 in Internals und CVE-2026-91749 in Workers.
Nur zwei Tage später wurde die Stable-Version erneut auf 153.0.8010.52/.53 angehoben. Mit ihr kamen die jetzt dokumentierten 16 zusätzlichen Korrekturen einschließlich CVE-2026-93374 und CVE-2026-93372.
Damit lautet die relevante Versionsfolge im September:
- September: Chrome 153.0.8010.36/.37 – Stable-Release von Chrome 153;
- September: Chrome 153.0.8010.47/.48 – 42 weitere Sicherheitskorrekturen;
- September: Chrome 153.0.8010.52/.53 – 16 weitere Sicherheitskorrekturen, darunter zwei kritische.
Für Nutzer von Chrome 153 auf einem Desktop-System ist damit vor allem die Versionsnummer entscheidend: 153.0.8010.52/.53 unter Windows und macOS beziehungsweise 153.0.8010.52 unter Linux ist der am 17. September veröffentlichte aktuelle Stable-Stand.
Auf Android hat Google ebenfalls Version 153.0.8010.52 bereitgestellt.
Sie können dies und weitere nützliche Informationen auf unserer Website nachlesen. Wir empfehlen Ihnen außerdem die Lektüre folgender Artikel: Google Authenticator nach Handywechsel leer: So holen Sie Ihre 2FA-Codes zurück