Gemini Cybersecurity bekommt bei Google eine deutlich praktischere Rolle. Am 24. September 2026 hat das Unternehmen erstmals ausführlich beschrieben, wie sein interner Sicherheitsagent PageBreak mit Gemini-Modellen nach Schwachstellen in laufenden Webanwendungen sucht und gefundene Fehler anschließend technisch validiert. Nach Angaben von Google wurden damit bereits mehr als 500 Cross-Site-Scripting-Schwachstellen in eigenen Webanwendungen entdeckt. Der entscheidende Punkt: Das System arbeitet nicht nur mit theoretischen Hinweisen aus dem Quellcode, sondern kann kontrolliert prüfen, ob eine vermutete Lücke tatsächlich ausnutzbar ist, wie die Redaktion von Techify.de.
Damit verschiebt sich eine Grenze, die für Sicherheitsforscher, Unternehmen und Entwickler immer relevanter wird. Ein KI-Modell kann inzwischen Code analysieren, potenzielle Angriffspfade erkennen, Schwachstellen validieren und Patches vorbereiten.
Doch technisch mögliche Tests sind nicht automatisch erlaubt. Entscheidend bleiben Eigentum, ausdrückliche Autorisierung, vereinbarter Testumfang und die Frage, ob fremde Daten oder Systeme berührt werden.
Google selbst behandelt diese Trennung zunehmend als Sicherheitsproblem. Gemini 3.8 Flash Cyber wird deshalb nicht allgemein mit sämtlichen Cyberfähigkeiten veröffentlicht.
Die speziell auf Cybersecurity trainierte Variante steht über das Fairwind-Programm zunächst ausgewählten Behörden, Betreibern kritischer Infrastruktur, Software-Maintainern und anderen vertrauenswürdigen Verteidigern zur Verfügung.
PageBreak zeigt, wie weit Gemini bei realen Sicherheitstests inzwischen geht
PageBreak ist kein gewöhnlicher Chatbot für Entwickler. Google beschreibt das System als internen KI-Agenten seines Product-Security-Teams. Ein Pilotprojekt begann im November 2025. Seit Januar 2026 wird PageBreak als reguläres internes Projekt eingesetzt. Den Großteil seiner Arbeit erledigt das System mit Gemini-Modellen wie Gemini 3.1 Pro und Gemini 3.5 Flash. Die technischen Details zu PageBreak veröffentlichte Google am 24. September 2026.
Der Unterschied zu vielen bisherigen KI-Sicherheitsscannern liegt in der Validierung. Sprachmodelle können auffällige Codepfade finden, produzieren bei statischer Analyse jedoch auch Fehlalarme. Genau dieses Problem versucht Google zu umgehen.
PageBreak übergibt einen Verdacht deshalb an spezialisierte Validatoren. Diese prüfen in kontrollierten Umgebungen, ob die vermutete Schwachstelle tatsächlich funktioniert.
“PageBreak is an internal AI agent of Google’s Product Security team developed to test the security of our first-party web applications.”
Das Ergebnis ist für die praktische Sicherheitsarbeit relevant. Google spricht von einer nahezu gegen null gehenden False-Positive-Rate und mehr als 500 gefundenen XSS-Schwachstellen in eigenen Webanwendungen. Darunter befinden sich laut Unternehmen auch sensible Domains.
Noch aussagekräftiger ist der Vergleich mit Anwendungen, die nach Googles High-Assurance-Framework gebaut wurden. Bis zum Stichtag 4. September 2026 fand PageBreak dort über Hunderte Anwendungen hinweg lediglich zwei XSS-Probleme. Beide lagen nach Unternehmensangaben in internen Anwendungen beziehungsweise Debug-Endpunkten mit unvollständiger Härtung.
| Bereich | Von Google veröffentlichter Stand |
|---|---|
| Start des PageBreak-Piloten | November 2025 |
| Reguläres Projekt | seit Januar 2026 |
| Häufig eingesetzte Modelle | Gemini 3.1 Pro, Gemini 3.5 Flash |
| Entdeckte XSS-Schwachstellen | mehr als 500 |
| Validierung | gegen laufende Umgebungen |
| Ziel | möglichst nur reproduzierbare Schwachstellen melden |
| Treffer in High-Assurance-Webapps | 2 XSS-Fälle bis 4. September 2026 |
Der technische Fortschritt besteht damit nicht allein darin, dass Gemini „Hacking“ besser versteht. Das relevante Merkmal ist die geschlossene Prüfkette: Analyse, Hypothese, kontrollierte Verifikation und anschließend möglichst eine Korrektur.
Genau diese Entwicklung passt zu Googles allgemeiner Verschiebung hin zu agentischen Systemen. Auch bei alltäglicheren Produkten wird Gemini zunehmend befähigt, mehrere Schritte selbständig auszuführen. So kann Gemini inzwischen bei bestimmten Konten beispielsweise direkt aus Gmail Dokumente, Tabellen und Präsentationen erzeugen. Im Sicherheitsbereich ist dieselbe Agentenlogik allerdings wesentlich sensibler, weil Aktionen auf realen Systemen unmittelbare technische Folgen haben können.
Gemini 3.8 Flash Cyber ist deutlich stärker auf Schwachstellen spezialisiert
Mit Gemini 3.8 Flash Cyber hat Google am 2. September eine eigene Modellvariante für Verteidiger vorgestellt. Sie wurde speziell für Aufgaben wie Schwachstellensuche, Validierung und Behebung optimiert.
Auf einem internen Benchmark mit komplexen Codebasen aus 20 Programmiersprachen meldet Google eine Erfolgsquote von mehr als 70 Prozent bei der Schwachstellensuche. Beim externen Patch-Benchmark CWE-Bench erreicht das Modell laut Unternehmensangaben einen Pass@1-Wert von 47,2 Prozent. Ein von Google verglichenes führendes größeres Frontier-Modell kam auf 47,8 Prozent.
Google nennt außerdem praktische Ergebnisse aus eigenen Sicherheitsteams:
- Bei Chrome erzeugte Gemini 3.8 Flash Cyber nach Unternehmensangaben 2,6-mal mehr korrekte Patches als die besten verglichenen größeren kommerziellen Modelle.
- Wiz meldete auf einem internen Penetrationstest-Benchmark 7,5 bis 9,7 Prozentpunkte höhere Recall-Werte.
- Gleichzeitig lagen die Kosten dort laut Google um den Faktor 2,3 bis 5,2 niedriger.
- Googles Cloud Vulnerability Research Team soll mit dem Modell eine grundlegende kritische Schwachstelle in weniger als zwei Stunden gefunden haben.
Diese Zahlen stammen aus Googles eigener Vorstellung des Modells und teilweise aus internen Benchmarks. Sie sind deshalb nicht mit vollständig unabhängigen Vergleichstests gleichzusetzen. Sie zeigen aber, auf welche Aufgaben das Unternehmen die Cyber-Variante optimiert hat.
Bemerkenswert ist dabei die Priorität.
“We have invested in vulnerability fixing from the start, and prioritized it over offensive capabilities like exploitation.”
Google erklärt also ausdrücklich, dass das Beheben von Schwachstellen gegenüber offensiven Exploit-Fähigkeiten bevorzugt wurde.
Warum Google nicht jede Cyber-Fähigkeit von Gemini frei zugänglich macht
Gemini 3.8 Flash Cyber besitzt nach Angaben von Google bewusst weniger restriktive Cybersecurity-Schutzmaßnahmen als die normale Flash-Version. Gerade deshalb wird das Modell nicht einfach für jeden Gemini-Nutzer freigeschaltet.
Der Zugang erfolgt über das neue Fairwind-Programm. Google richtet es zunächst an ausgewählte Regierungen, Google-Cloud-Kunden, Cybersecurity-Partner und andere vertrauenswürdige Organisationen. Ziel ist laut Unternehmen, leistungsfähige automatisierte Schwachstellensuche dort verfügbar zu machen, wo eine legitime defensive Aufgabe vorliegt.
Die Unterscheidung ist technisch nachvollziehbar. Viele Fähigkeiten eines guten Verteidigers sind dieselben, die auch ein Angreifer benötigt.
Ein Modell muss beispielsweise verstehen können:
- wo eine Zugriffskontrolle fehlerhaft ist;
- wie Daten zwischen Komponenten weitergereicht werden;
- welche Eingaben Sicherheitsprüfungen umgehen könnten;
- ob eine Schwachstelle praktisch reproduzierbar ist;
- welche Auswirkungen ein Fehler auf Vertraulichkeit oder Integrität hat;
- wie sich der Fehler anschließend im Code beseitigen lässt.
Der Unterschied zwischen defensiver und offensiver Nutzung liegt daher häufig nicht in der technischen Methode selbst, sondern in Autorisierung, Zielsystem, Umfang und Zweck der Aktion.
Das ist auch der Grund, weshalb eine Anfrage wie „prüfe meine Testanwendung auf XSS“ nicht dieselbe Situation darstellt wie das automatisierte Durchprobieren fremder Domains ohne Zustimmung.
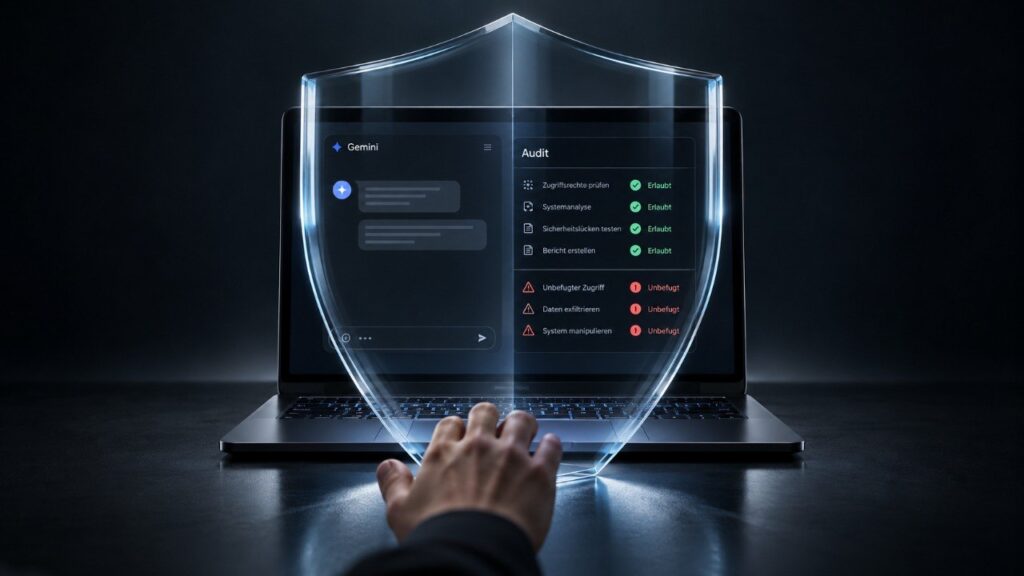
Wo die Grenze zwischen Sicherheitstest und unbefugtem Zugriff verläuft
Für deutsche Nutzer ist vor allem das Wort „unbefugt“ entscheidend.
§ 202a des Strafgesetzbuches behandelt das Ausspähen von Daten. Er erfasst unter bestimmten Voraussetzungen den unbefugten Zugang zu Daten, die nicht für die betreffende Person bestimmt und gegen unberechtigten Zugriff besonders gesichert sind, wenn diese Sicherung überwunden wird. Der genaue Gesetzestext ist beim Bundesministerium der Justiz zu § 202a StGB abrufbar.
Daneben können je nach Verhalten weitere Vorschriften relevant werden.
| Handlung | Möglicherweise einschlägiger Bereich |
|---|---|
| Geschützten Zugang ohne Erlaubnis überwinden | § 202a StGB |
| Nicht für den Tester bestimmte Datenübertragung abfangen | § 202b StGB |
| Vorbereitung bestimmter Ausspähhandlungen | § 202c StGB |
| Fremde Daten löschen oder verändern | § 303a StGB |
| Wesentliche Datenverarbeitung erheblich stören | § 303b StGB |
| Test im ausdrücklich autorisierten eigenen System | grundsätzlich andere Ausgangslage |
§ 202a sieht für das Ausspähen von Daten eine Freiheitsstrafe von bis zu drei Jahren oder Geldstrafe vor. Beim Abfangen von Daten nach § 202b sind bis zu zwei Jahre oder eine Geldstrafe vorgesehen. Das bedeutet nicht, dass jede technische Sicherheitsprüfung automatisch einen Straftatbestand erfüllt. Entscheidend sind die konkreten Voraussetzungen des jeweiligen Falls.
Gerade deshalb sollte ein professioneller Penetrationstest nicht auf einer vagen mündlichen Absprache beruhen.
Ein sauberer Scope schützt Tester und Betreiber
Vor Beginn eines Tests sollte schriftlich festgelegt sein:
- welche Domains getestet werden dürfen;
- welche IP-Adressen eingeschlossen sind;
- welche Anwendungen zum Auftrag gehören;
- welche Konten benutzt werden dürfen;
- welche Methoden freigegeben sind;
- ob Exploits ausgeführt werden dürfen;
- ob Produktionssysteme betroffen sein dürfen;
- welche Daten keinesfalls geöffnet werden sollen;
- wann der Test durchgeführt wird;
- an wen kritische Funde sofort gemeldet werden.
Auch Subdomains und Cloud-Infrastruktur verdienen besondere Aufmerksamkeit. Eine Organisation kann zwar eine Hauptdomain besitzen, einzelne Dienste darauf können aber von einem Dienstleister oder einer anderen Organisation betrieben werden.
Der Besitz einer technischen Infrastruktur ist deshalb nicht immer identisch mit der Berechtigung, jeden darauf erreichbaren Dienst zu testen.
Google macht diese Grenze selbst in seinen Vulnerability-Reward-Regeln deutlich. Bei Google Cloud sind Tests an kundeneigenen Ressourcen ohne ausdrückliche Zustimmung des jeweiligen Kunden ausdrücklich ausgeschlossen. Selbst wenn bei einem solchen Test eine Schwachstelle in Google-Infrastruktur sichtbar würde, kann der Bericht dadurch außerhalb des Programms liegen.
Was ein seriöser Penetrationstest ausdrücklich nicht tun sollte
Das Bundesamt für Sicherheit in der Informationstechnik empfiehlt Penetrationstests als Methode, um vorhandene Sicherheitsmaßnahmen praktisch zu prüfen. Gleichzeitig fordert das BSI eine kontrollierte Vorgehensweise.
Besonders aggressive Tests sollen nicht automatisch ausgeführt werden. Schwachstellen können zunächst mit Scannern und manuellen Methoden gesucht werden. Eine aktive Ausnutzung sollte nur erfolgen, wenn sie zum Nachweis nötig und das Risiko ausreichend kontrolliert ist.
„Zu vermeiden sind dabei destruktive Tests, das heißt Tests, bei denen die Zielsysteme zu Schaden kommen könnten.“.
Das BSI empfiehlt grundsätzlich eine moderate Angriffsstärke. Beim Test von Webanwendungen unterscheidet die Behörde außerdem zwischen nicht invasiver Schwachstellensuche und invasiveren Verfahren, bei denen Exploits eingesetzt werden.
Der Hintergrund ist praktisch: Ein Exploit kann nicht nur die Existenz eines Fehlers beweisen. Er kann Prozesse zum Absturz bringen, Daten verändern oder andere unerwartete Nebenwirkungen auslösen. Bei produktiven Systemen kann daraus ein realer Ausfall entstehen.
„Ich wollte nur testen“ reicht deshalb nicht als Sicherheitskonzept
Mit leistungsfähigen KI-Agenten wird diese Frage noch wichtiger. Ein Mensch prüft möglicherweise zehn verdächtige Stellen nacheinander. Ein Agent kann dieselbe Aufgabe automatisieren und wesentlich schneller skalieren.
Dadurch können schon falsch gesetzte Ziele problematisch werden.
Ein Beispiel: Ein Unternehmen erlaubt einem Security-Team, shop.example.de zu prüfen. Ein Agent entdeckt bei der Analyse weitere erreichbare Hosts und beginnt selbständig, angrenzende IP-Adressen oder Dienste zu untersuchen.
Technisch wäre das eine konsequente Erweiterung der Suche. Vertraglich kann sie jedoch außerhalb des Scopes liegen.
Für einen KI-basierten Penetrationstest braucht es deshalb zusätzliche technische Grenzen:
- Allowlist für freigegebene Ziele;
- Blocklist für verbotene Systeme;
- Begrenzung von Request-Raten;
- maximale Testtiefe;
- Verbot automatischer Scope-Erweiterung;
- getrennte Testkonten;
- Audit-Logs jeder Agentenaktion;
- menschliche Freigabe vor invasiven Schritten;
- sofortiger Abbruch bei Zugriff auf fremde Daten.
Ein autonomer Agent sollte nicht selbst entscheiden dürfen, dass ein technisch erreichbares System deshalb automatisch zum Testauftrag gehört.
Bug-Bounty-Programme sind keine allgemeine Erlaubnis zum Hacken
Auch öffentliche Vulnerability-Reward-Programme benötigen einen genau definierten Scope.
Bei Google unterscheiden sich beispielsweise die Programme für Chrome, Android, mobile Anwendungen und Cloud-Dienste. Die Regeln legen fest, welche Systeme getestet werden dürfen und welche Methoden ausgeschlossen sind.
Für Chrome formuliert Google einen besonders einfachen Grundsatz: Forscher sollen beim Testen ausschließlich ihre eigenen Computer als Ziel verwenden. Außerdem dürfen Untersuchungen keine fremden Daten beeinträchtigen.
Bei Android und Google Devices gilt ähnlich: Forschung soll auf Geräten stattfinden, die der Forscher selbst besitzt oder für die eine ausdrückliche Testgenehmigung besteht. Wenn während eines Tests versehentlich sensible Daten anderer Nutzer erreicht werden, verlangt Google den Abbruch der Untersuchung und die Meldung des Vorfalls.
Das ist für den Einsatz von Gemini entscheidend.
Eine KI kann die Analyse beschleunigen. Sie erweitert aber nicht automatisch die rechtliche oder vertragliche Berechtigung des Nutzers.
Google überwacht außerdem die Nutzung der Gemini API
Neben eingeschränkten Spezialmodellen gibt es eine zweite Schutzebene: die Nutzungspolitik der normalen Gemini API.
Google erklärt, dass automatisierte und manuelle Verfahren zur Erkennung von Missbrauch eingesetzt werden. Bei verdächtigen Projekten kann eine manuelle Prüfung erfolgen. Für Zwecke der Missbrauchserkennung werden laut aktueller Dokumentation unter anderem Prompts, Kontextinformationen und Ausgaben für 55 Tage gespeichert.
Mögliche Maßnahmen bei Verstößen reichen von Kontaktaufnahme und reduzierten Nutzungslimits bis zu zeitweiser Sperrung oder dauerhafter Schließung des Zugangs.
Auch Googles generelle Regeln für generative KI untersagen Inhalte und Nutzungen, die unter anderem Malware, Phishing oder den Missbrauch fremder Infrastruktur fördern.
Bei agentischen Funktionen geht Google noch einen Schritt weiter. Die aktuelle Computer-Use-Dokumentation enthält Sicherheitskategorien, die beispielsweise Änderungen sensibler Daten, Kommunikation, Account-Erstellung und allgemeine Datenveränderungen kontrollieren. Bei bestimmten Aktionen muss eine Nutzerbestätigung eingeholt werden.
Ähnliche Sicherheitsfragen entstehen inzwischen auch in gewöhnlichen Workspace-Umgebungen. Mit automatischen Klassifizierungen und strengeren Freigaberegeln versucht Google etwa, sensible Dateien besser zu kontrollieren. Wie solche Mechanismen zusammenspielen, zeigt auch der Beitrag über strengere Google-Drive-Regeln für sensible Dokumente.
Was Unternehmen vor einem KI-gestützten Sicherheitstest festlegen sollten
Ein klassischer Pentest-Vertrag reicht für autonome Agenten nicht in jedem Fall aus.
Sinnvoll ist eine eigene Agenten-Richtlinie, die technische Autonomie und organisatorische Verantwortung trennt.
| Frage | Vor Testbeginn festlegen |
|---|---|
| Was darf untersucht werden? | exakte Hosts, Domains, Apps und APIs |
| Wer hat zugestimmt? | Eigentümer beziehungsweise autorisierte Stelle |
| Was darf Gemini ausführen? | Analyse, Scan, Validierung, Exploit oder nur Empfehlungen |
| Darf auf echte Daten zugegriffen werden? | möglichst nein; sonst exakt begrenzen |
| Wann braucht es Menschen? | vor invasiven oder datenverändernden Aktionen |
| Welche Logs werden geführt? | vollständige Agentenaktionen und Zeitstempel |
| Was passiert bei Scope-Verlassen? | automatischer Stop |
| Wie werden Funde behandelt? | internes Reporting, Patch und koordinierte Offenlegung |
| Wie wird Produktion geschützt? | Backups, Rate Limits, Wartungsfenster |
| Wer kann den Agenten stoppen? | klar definierter verantwortlicher Operator |
Besonders relevant ist der sogenannte Kill Switch. Ein autonomer Sicherheitsagent sollte jederzeit gestoppt werden können.
Ebenso sollte die Umgebung nach dem Prinzip der minimalen Rechte eingerichtet werden. Gemini braucht nicht automatisch Administratorrechte, nur weil ein Sicherheitstest durchgeführt wird.
Bei einer reinen Codeanalyse reicht häufig ein Repository mit Leserechten. Für Patch-Vorschläge kann ein isolierter Branch verwendet werden. Erst für dynamische Validierung sind zusätzliche Zugriffe notwendig.
Damit reduziert sich das Risiko, dass eine fehlerhafte Agentenentscheidung selbst zum Sicherheitsvorfall wird.
PageBreak zeigt auch ein zweites Problem: KI produziert zu viele vermeintliche Schwachstellen
Google spricht in seinem aktuellen Bericht offen über „AI slop“ im Security-Bereich.
Gemeint sind automatisch erzeugte Schwachstellenberichte, die plausibel aussehen, sich bei genauer Prüfung aber nicht reproduzieren lassen. Für Sicherheitsteams kann das zu einem erheblichen Aufwand werden.
PageBreak wurde deshalb so gebaut, dass ein Verdacht möglichst technisch bestätigt wird, bevor er an Produktteams weitergereicht wird.
Diese Entwicklung dürfte für Bug-Bounty-Plattformen ebenfalls wichtig werden. Googles Android-Regeln weisen bereits darauf hin, dass unbestätigte, automatisierte oder halluzinierte AI-Berichte gegen die Qualitätsregeln des Programms verstoßen können.
Mehr KI bedeutet im Vulnerability Management deshalb nicht automatisch mehr verwertbare Funde.
Die entscheidende Kennzahl wird zunehmend die Kombination aus:
- korrektem Fund;
- reproduzierbarem Nachweis;
- realer Sicherheitsauswirkung;
- niedrigem False-Positive-Anteil;
- sauberem Patch;
- kontrolliertem Testprozess.
Gemini wird zum Verteidigungswerkzeug – die Autorisierung bleibt aber menschlich
Die technischen Daten aus dem September 2026 zeigen eine klare Richtung. Gemini entwickelt sich von einem Modell, das Sicherheitsfragen erklären und Code analysieren kann, zu einem Werkzeug, das Teile realer Vulnerability-Research-Prozesse übernimmt.
PageBreak sucht bereits automatisiert in Googles eigenen Webanwendungen nach Schwachstellen und validiert Funde. Gemini 3.8 Flash Cyber wurde speziell auf Erkennung und Behebung von Sicherheitsproblemen optimiert. Fairwind beschränkt leistungsfähigere Cyberfunktionen zunächst auf ausgewählte Verteidiger.
Dadurch verschwindet die Grenze zwischen Pentesting und unbefugtem Zugriff allerdings nicht.
Im Gegenteil: Je autonomer das Werkzeug arbeitet, desto genauer muss die Berechtigung definiert werden.
Ein erlaubter Sicherheitstest besitzt ein festgelegtes Ziel, einen autorisierten Auftraggeber, einen definierten Scope und Regeln für den Umgang mit Daten und Exploits. Werden diese Grenzen verlassen, kann aus derselben technischen Methode ein nicht autorisierter Eingriff werden.
Für deutsche Nutzer kommen dabei insbesondere die Vorschriften zu unbefugtem Datenzugriff, Abfangen von Daten und Datenveränderungen hinzu. Die Nutzung von Gemini ändert daran nichts.
Die wichtigste praktische Regel lautet deshalb: Nicht die Fähigkeit des KI-Modells bestimmt, was getestet werden darf, sondern die nachweisbare Berechtigung für das konkrete Zielsystem.
Fragen und Antworten zu Gemini und Cybersecurity
Kann Gemini 3.8 Flash Cyber jeder Nutzer verwenden?
Nein. Die Cyber-Variante besitzt nach Angaben von Google weniger restriktive Cybersecurity-Mitigationen und wird deshalb zunächst über das Fairwind-Programm ausgewählten vertrauenswürdigen Verteidigern bereitgestellt. Die normale Gemini-3.8-Flash-Version ist breiter verfügbar.
Kann Gemini automatisch Schwachstellen ausnutzen?
Gemini-basierte Systeme können inzwischen bei der Validierung von Schwachstellen eingesetzt werden. Google PageBreak verwendet dafür kontrollierte Validatoren. Das bedeutet jedoch nicht, dass allgemeine Gemini-Nutzer eine pauschale Erlaubnis erhalten, fremde Systeme zu testen oder Schwachstellen auszunutzen.
Ist ein Scan einer fremden Website ohne Erlaubnis legal?
Das lässt sich nicht pauschal allein anhand des Begriffs „Scan“ beantworten. Art, Umfang und Folgen des Tests sind entscheidend. Sobald Zugriffsschutz überwunden, nicht bestimmte Daten erlangt, Daten verändert oder Systeme beeinträchtigt werden, können unter anderem Vorschriften des deutschen Strafgesetzbuchs relevant sein. Professionelle Tests sollten deshalb auf einer ausdrücklichen Autorisierung und einem klaren Scope beruhen.
Reicht ein Bug-Bounty-Programm als Erlaubnis?
Nur innerhalb seiner veröffentlichten Regeln. Bug-Bounty-Programme definieren normalerweise Produkte, Domains, Testmethoden und ausgeschlossene Systeme. Alles außerhalb dieses Scopes ist nicht automatisch durch die Existenz des Programms erlaubt.
Was sollte passieren, wenn ein KI-Agent während eines Tests fremde Daten findet?
Der automatisierte Test sollte so konzipiert sein, dass er in diesem Fall stoppt. Zugriff, Speicherung oder Weiterverarbeitung sollten auf das für die Sicherheitsmeldung unbedingt erforderliche Maß begrenzt werden. Die konkreten Regeln des jeweiligen Programms oder Auftrags sind anschließend maßgeblich.
Warum ist PageBreak für die Cybersecurity-Entwicklung relevant?
Weil das System nicht lediglich Code analysiert. Google verbindet LLM-basierte Schwachstellensuche mit einer kontrollierten technischen Validierung und meldet bereits mehr als 500 bestätigte XSS-Funde. Damit zeigt PageBreak, wie KI-Agenten künftig größere Teile des Vulnerability-Managements übernehmen könnten – allerdings innerhalb einer klar autorisierten Sicherheitsumgebung.
Sie können dies und weitere nützliche Informationen auf unserer Website nachlesen. Wir empfehlen Ihnen außerdem die Lektüre folgender Artikel: Surface Pro 12 mit Snapdragon X2 Plus: Was Qualcomm für Windows on ARM technisch verändert