Am 19. Oktober 2026 sind die letzten Secure-Boot-Zertifikate von Microsoft aus dem Jahr 2011 abgelaufen, darunter die „Windows Production PCA 2011“, mit der der Windows-Startmanager bisher signiert war. Ihr PC startet deshalb nicht plötzlich schlechter oder gar nicht mehr. Ob er die neuen 2023-Zertifikate schon hat, sehen Sie aber in einer Minute in der App Windows-Sicherheit – und genau das lohnt sich jetzt.
Was ist passiert – und warum betrifft es fast jeden Windows-PC?
Secure Boot prüft beim Einschalten, ob der Startmanager von einer vertrauenswürdigen Stelle signiert ist. Die dafür hinterlegten Microsoft-Zertifikate liefen 15 Jahre. Zwei davon endeten bereits im Juni, die letzte im Oktober. Microsoft hat dazu am 22. Oktober den Supportartikel KB5132953 veröffentlicht. Die wichtigsten Punkte daraus:
- Geräte mit alten Zertifikaten starten weiter normal und laufen wie gewohnt.
- Der mit dem alten Zertifikat signierte Startmanager wird eingefroren: Er bekommt keine Code-Änderungen und keine Sicherheitskorrekturen mehr.
- Künftige Korrekturen für die Startumgebung signiert Microsoft nur noch mit der Kette „Windows UEFI CA 2023“.
- Kommende große Windows-Versionen sollen die 2023-Zertifikate in der Firmware voraussetzen, um Installationsmedien starten zu können.
Kurz gesagt: Kein akutes Problem, aber ein PC ohne neue Zertifikate fällt bei künftigen Lücken in der Startumgebung aus dem Schutz heraus. Für Privatnutzer verteilt Windows Update die neuen Zertifikate und Startdateien automatisch, sofern Hardware und Firmware mitspielen.
So prüfen Sie den Status in Windows-Sicherheit
Seit Frühjahr 2026 zeigt Windows 11 (und Windows 10) den Zertifikatsstatus direkt an. Der Weg laut Microsoft-Support:
- Öffnen Sie über das Startmenü die App Windows-Sicherheit.
- Wählen Sie Gerätesicherheit.
- Öffnen Sie den Abschnitt Sicherer Start und lesen Sie die Statusmeldung.
Ein grüner Haken allein bestätigt laut Microsoft noch nicht, dass die Zertifikate aktualisiert sind. Entscheidend ist der Text darunter:
| Anzeige | Bedeutung | Was zu tun ist |
|---|---|---|
| Vollständig aktualisiert | Neue Zertifikate und neuer Startmanager sind installiert | Nichts |
| Noch nicht aktualisiert | Gerät nutzt noch die ältere Startvertrauensstellung | Online lassen, Windows Update ausführen, neu starten |
| Betroffen von einem bekannten Problem | Microsoft hat das Update für diese Geräte vorübergehend pausiert | Abwarten, es geht automatisch weiter |
| Hinweis auf Hardware- oder Firmware-Grenzen | Automatisches Update ist auf diesem Gerät nicht möglich | Beim PC- oder Mainboard-Hersteller nach einem Firmware-Update suchen |
| Erfordert Aktion (rotes Symbol) | Ein Update der Startumgebung kann nicht zugestellt werden | Anleitung unter aka.ms/getsecureboot befolgen |
Steht dort „Der Status ist deaktiviert“, ist Secure Boot im UEFI ausgeschaltet. Dann greifen auch die neuen Zertifikate nicht. Ob Secure Boot überhaupt aktiv ist, zeigt alternativ msinfo32 (Systeminformationen) in der Zeile „Sicherer Startzustand“ oder der PowerShell-Befehl Confirm-SecureBootUEFI in einer Admin-Konsole, der dann „True“ ausgibt.
Vorsicht bei BitLocker
Updates an Startumgebung, Firmware oder Secure Boot können in Einzelfällen dazu führen, dass BitLocker beim nächsten Start den Wiederherstellungsschlüssel verlangt. Microsoft rät deshalb ausdrücklich, den Schlüssel vorher zu sichern. Bei privaten PCs mit Microsoft-Konto liegt er meist unter account.microsoft.com im Bereich der Geräte. Notieren oder drucken Sie ihn, bevor Sie Firmware-Updates einspielen. Hängt der PC danach im Startbildschirm fest, hilft oft der Start im abgesicherten Modus weiter.
Was Sie jetzt tun sollten
- Windows Update ausführen: Einstellungen → Windows Update → „Nach Updates suchen“, alles installieren und neu starten. Das Oktober-Update haben wir im Beitrag zum Patchday Oktober 2026 beschrieben.
- Status prüfen: Windows-Sicherheit → Gerätesicherheit → Sicherer Start. Ziel ist „Vollständig aktualisiert“.
- BitLocker-Schlüssel sichern, bevor Sie BIOS- oder UEFI-Updates installieren.
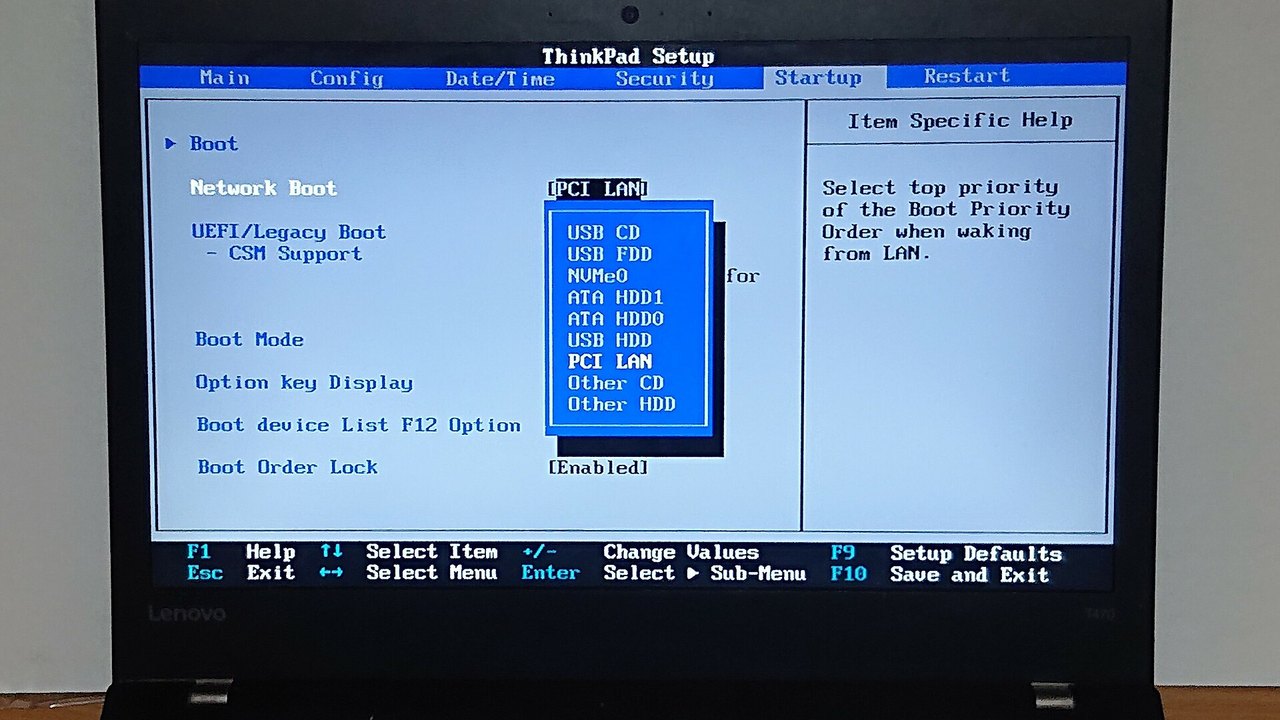
- Meldet Windows Hardware- oder Firmware-Grenzen, auf der Support-Seite des Herstellers nach einer neuen BIOS-/UEFI-Version suchen. Ältere Mainboards bekommen nicht immer eine.
Firmenrechner verwaltet in der Regel die IT-Abteilung; dort sind die Warnsymbole standardmäßig ausgeblendet, der Status in der App bleibt aber sichtbar.